量子计算:网络安全的假想敌还是真实威胁?
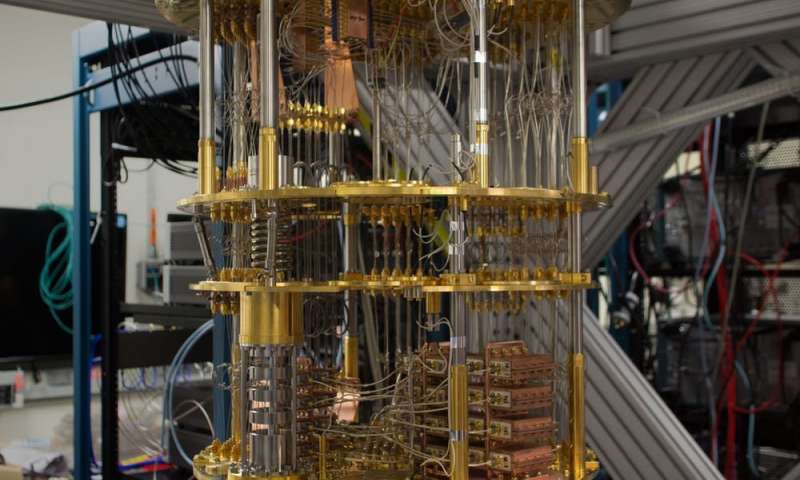
网络安全研究人员和分析师一直担忧:基于量子物理而非传统电子学的新型计算机,可能会摧毁最先进的加密技术,让所有加密通信暴露在风险之下。美国国家科学院的最新报告指出,目前存在的量子计算机无法破坏任何常用加密方法——在能够打破现代互联网广泛使用的强大代码之前,仍需取得重大的技术进步。
尽管如此,担忧不无道理。支撑现代互联网通信和电子商务的密码学有朝一日可能屈服于量子攻击。要理解风险及应对之策,我们需要深入了解数字密码术的运作方式——以及量子计算如何将其打破。
密码学基础:对称加密与公钥加密
从最基本的角度看,加密是将原始消息通过一系列步骤转换为看似乱码的过程。现代数字密码使用复杂数学公式,计算依据数字密钥而变化。存在两种主要加密类型:对称加密——同一密钥用于加密和解密;非对称加密(公钥加密)——涉及一对数学链接的密钥,公钥公开共享,私钥由所有者保管用于解密。
对称加密速度远快于公钥加密,因此被用于加密所有通信和存储数据。公钥加密则用于安全交换对称密钥,以及对消息、文档和证书进行数字签名。当访问HTTPS安全网站时,浏览器使用公钥加密验证网站证书,并设置对称密钥以保护通信全程。两种加密的数学原理完全不同,必须同时安全才能保障互联网应用。
Grover算法:对称加密的量子加速破解
破解代码最直接的方法是尝试所有可能的密钥直到命中。传统计算机破解128位密钥需要整个世界超级计算机数万亿年的算力。量子计算方法Grover算法可将这一过程加速——将128位密钥等效为64位破解难度。但防御手段很简单:让密钥更长。256位密钥在量子攻击下的安全性与128位密钥面对传统攻击时相当,对称加密的防线并非不可加固。
Shor算法:公钥加密的真正危机
公钥加密面临更大的问题。RSA、Diffie-Hellman和椭圆曲线等流行算法,都可以从公钥出发通过数学方式计算私钥。以RSA为例,私钥可通过将大数分解为两个素数之积求得。目前2048位密钥对(617位十进制数)仍然安全,但Shor算法方法足以让足够先进的量子计算机在数小时内破解4096位密钥对。迄今为止,在量子计算机上分解的最大数字是15——仅4位长。
美国国家科学院研究指出,当前量子计算机处理能力不足且错误率过高,无法破解现代强加密。若要实现代码破解,需要处理能力提升10万倍、错误率降低100倍。该研究预计这一突破不会在十年内发生。但如果加密方法被攻破,攻击者将能创建虚假证书、质疑所有在线数字身份的有效性,互联网信任基石将面临崩塌。
后量子密码学:NIST的69种候选方案
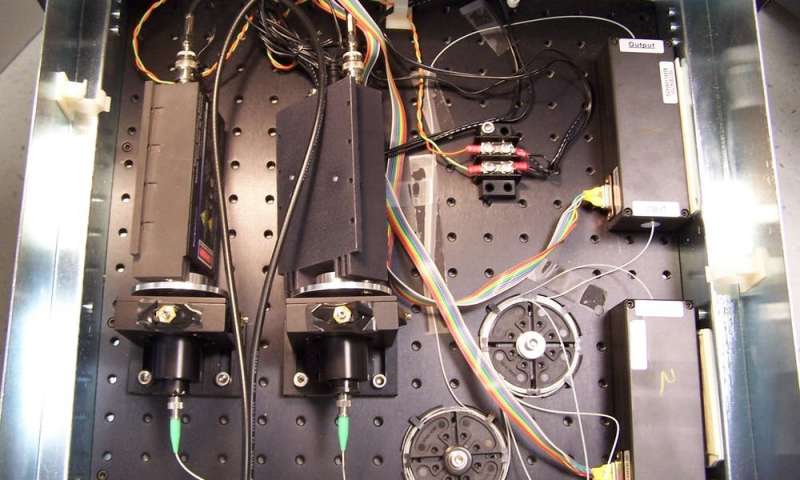
幸运的是,研究人员正致力于开发量子抗性公钥算法。美国国家标准与技术研究院正在评估69种后量子密码学新方法,预计到2024年推出标准草案,随后将整合到浏览器和其他互联网系统中。此外,量子密钥分发利用量子力学方法建立对称密钥,但需要特殊硬件支持。GSM蜂窝标准中也使用对称密码术进行密钥交换,尽管无法实现数字签名且在互联网上应用困难。
坚不可摧的加密≠绝对安全:密码学只是拼图一角
强大加密技术对个人和社会网络安全至关重要,但它只是更大拼图中的一块。最佳加密无法阻止用户点击误导链接或打开恶意附件,也无法抵御软件漏洞或内部人员滥用数据访问权限。微软近期就发现两款应用无意中公开了私有加密密钥,使通信暴露在风险中。如果强大的量子计算时代到来,安全威胁将极为严重,而新标准采纳需数年时间——现在规划量子抗性密码学是最明智的选择。